
Redirecționați obligatoriu vizitatorii către https
Aveți un certificat SSL pe site-ul dumneavoastră? Atunci doriți ca toți vizitatorii să ajungă pe versiunea securizată https și nu pe http. Mai jos citiți cum configurați acest lucru și ce faceți dacă site-ul dumneavoastră nu mai funcționează după aceea sau după o mutare.
În DirectAdmin
- Conectați-vă la DirectAdmin: mergeți în Contul meu WebOké la Produsele mele și faceți clic la pachetul dumneavoastră de hosting pe DirectAdmin.
- Faceți clic sub Administrare cont pe Domenii și faceți clic pe numele domeniului dumneavoastră.
- Verificați dacă Conexiune SSL securizată este activată. Doar atunci vedeți opțiunile de mai jos.
- Activați la SSL comutatorul Forțare SSL cu redirecționare https.
- Faceți clic pe Salvare pentru a salva.
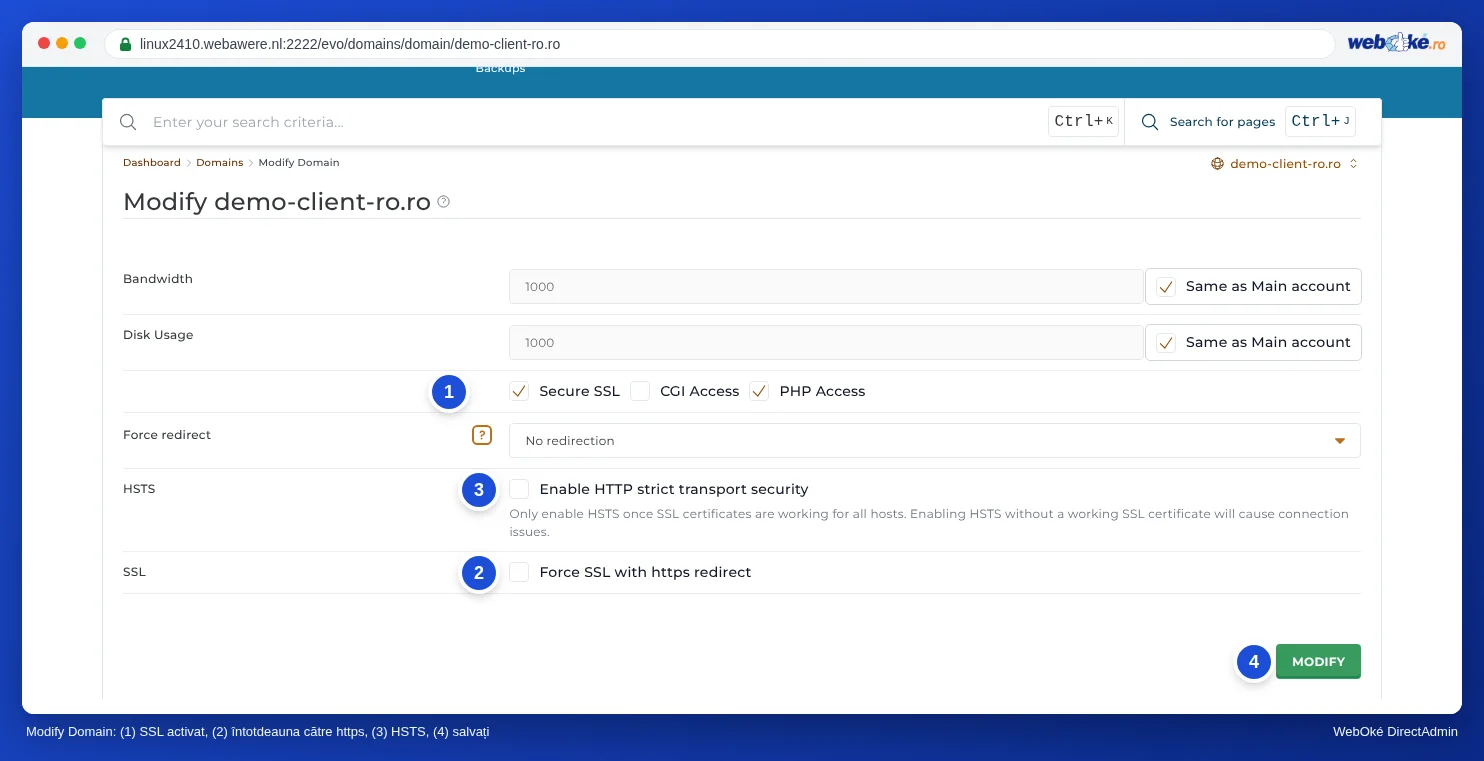
Acolo se află și opțiunea Activare HTTP Strict Transport Security (HSTS). Activați-o doar dacă certificatul dumneavoastră funcționează pentru toate numele: browserele rețin HSTS pentru o perioadă lungă, iar dacă certificatul nu mai funcționează ulterior, vizitatorii nu vor mai putea accesa site-ul dumneavoastră. Dacă nu sunteți sigur, lăsați HSTS dezactivat.
Pe aceeași pagină alegeți la Forțare redirecționare dacă vizitatorii merg întotdeauna către adresa cu www sau fără www.
Sau în site-ul dumneavoastră
Multe programe pot face acest lucru singure. În WordPress setați la Setări › General adresa WordPress și adresa site-ului pe https://. Folosiți o singură redirecționare: nu simultan în DirectAdmin și într-un plugin sau în .htaccess. Altfel site-ul dumneavoastră poate rămâne blocat într-o buclă de redirecționare.
Site-ul dumneavoastră nu mai funcționează după activarea https sau după o mutare?
Parcurgeți acești pași în ordine:
- Încercați mai întâi o fereastră privată sau un alt browser. Browserul dumneavoastră poate reține o pagină veche sau o redirecționare veche. Dacă funcționează acolo, goliți memoria cache a browserului.
- Mesaj 'prea multe redirecționări' sau 'pagina nu redirecționează corect'? Atunci două setări se redirecționează reciproc. De exemplu Forțare SSL și un plugin, o regulă proprie în
.htaccess, sau o alegere diferită pentru cu sau fără www în DirectAdmin față de WordPress. Dezactivați una dintre cele două. Dacă folosiți proxy-ul Cloudflare cu modul SSL Flexible, alegeți acolo Full (strict). - Eroare de certificat sau un certificat pe numele serverului? După o mutare sau o modificare DNS, certificatul deseori nu a fost încă emis. Acest lucru se poate întâmpla doar după ce domeniul indică spre serverul nostru și poate dura câteva ore. Dezactivați temporar redirecționarea https și solicitați certificatul conform instrucțiunilor din Activarea certificatului SSL.
- Ați activat HSTS în timp ce certificatul nu funcționa încă? Dezactivați HSTS și asigurați-vă mai întâi că aveți un certificat funcțional. Vizitatorii care au accesat deja site-ul dumneavoastră anterior vor putea intra din nou abia după ce certificatul funcționează.
- Vedeți la https o pagină goală sau diferită, cu textul că trebuie să încărcați un index.html în private_html? Atunci private_html este încă un folder separat pentru domeniul dumneavoastră. Citiți Mesaj: To change this page, upload a new index.html to your private folder.
Întregul dumneavoastră site este inaccesibil, chiar și fără https? Urmați atunci planul de pași Site-ul meu nu este accesibil.
Nu reușiți să rezolvați problema? Deschideți un tichet cu numele domeniului dumneavoastră și mesajul pe care îl vedeți.
Consultați și în ghidul DirectAdmin: Fără lacăt sau 'nesigur': rezolvarea conținutului mixt (mixed content), Let's Encrypt nu funcționează: cauze și soluții și Setările unui domeniu: SSL, PHP, www și private_html.
Explicație detaliată cu capturi de ecran: Redirecționarea permanentă a vizitatorilor către https în ghidul DirectAdmin.